Domain anonym24.de kaufen?
Wir ziehen mit dem Projekt
anonym24.de um.
Sind Sie am Kauf der Domain
anonym24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain anonym24.de kaufen?
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **


Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
Clementoni Inkognito Spionage-UhrEine Hightech-Uhr für echte Spione, ausgestattet mit einer Taschenlampe und einem Stimmenverzerrer. Mit dem Schieberegler kannst du deine Stimme beschleunigen oder verlangsamen, deine Stimmfrequenz verändern und von einer hohen zur tiefen Stimmlage wechseln. Mit den speziellen Tasten kannst du veränderte Töne aufnehmen und wiedergeben. Die Uhr ist gebrauchsfertig und kann sofort getragen und benutzt werden.35,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brezina, Thomas: Sisis Nacht inkognitoSisis Nacht inkognito , Kaiserin Elisabeths dritter Fall , Mobile Ladegeräte > Ladestationen & -geräte , Erscheinungsjahr: 20231007, Produktform: Kartoniert, Titel der Reihe: Kaiserin Elisabeth ermittelt#3#, Autoren: Brezina, Thomas, Seitenzahl/Blattzahl: 427, Keyword: Ermittlung; Leiche; Mord; Schönbrunn; Sisi; Spannung; Tat; Thriller; Wien, Warengruppe: TB/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 209, Breite: 143, Höhe: 30, Gewicht: 581, Produktform: Klappenbroschur, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
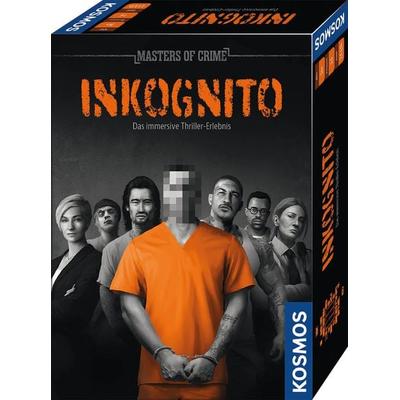
Masters of crime: InkognitoWer Hat Liam O´reilly Umgebracht? Für Diesen Undercover-einsatz Werden Ein Bis Sechs Spielerinnen Und Spieler Mit Starken Nerven Gesucht! Als Fbi-agent Tauchen Sie Tief Ein In Die Abgründe Des Hochsicherheitsgefängnisses Brooklyn, Finden Verbündete,...24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Balance zwischen Vertraulichkeit und Öffentlichkeit. Auswirkungen des presserechtlichen Auskunftsanspruchs auf die Vertraulichkeit der Mediation,Balance Zwischen Vertraulichkeit Und Öffentlichkeit. Auswirkungen Des Presserechtlichen Auskunftsanspruchs Auf Die Vertraulichkeit Der Mediation, Taschenbuch Von Christian Weber, Grin, 978-3-389-01709-8, Seitenanzahl: 8442,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Bietet der Google Inkognito-Modus wirklich Anonymität?
Der Google Inkognito-Modus bietet keine vollständige Anonymität. Während im Inkognito-Modus keine Browserverlaufsinformationen gespeichert werden, können besuchte Websites, Internetdienstanbieter und Regierungsbehörden dennoch Informationen über deine Aktivitäten sammeln. Deine IP-Adresse und andere Metadaten können immer noch verfolgt werden. Für eine vollständige Anonymität im Internet sind zusätzliche Maßnahmen wie die Verwendung eines VPNs erforderlich. **

Wie anonym ist der Inkognito-Modus in Chrome?
Der Inkognito-Modus in Chrome bietet eine gewisse Anonymität, da keine Chronik, Cookies oder andere Daten gespeichert werden. Allerdings sind die besuchten Websites, der Internetdienstanbieter und möglicherweise auch der Arbeitgeber immer noch in der Lage, die Aktivitäten des Nutzers zu verfolgen. Daher ist der Inkognito-Modus nicht vollständig anonym, sondern bietet lediglich eine gewisse Privatsphäre während der Browsersitzung. Es wird empfohlen, zusätzliche Maßnahmen wie die Verwendung eines VPNs zu ergreifen, um die Anonymität weiter zu erhöhen. **
Wie beeinflusst das Inkognito-Browsen die Privatsphäre und Sicherheit der Benutzer im Internet?
Das Inkognito-Browsen schützt die Privatsphäre der Benutzer, indem es verhindert, dass der Browserverlauf und Cookies gespeichert werden. Dadurch können keine persönlichen Daten oder Suchanfragen gespeichert werden. Allerdings bietet das Inkognito-Browsen keinen vollständigen Schutz vor Tracking durch Internetdienstanbieter oder Websites. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie VPNs oder Datenschutz-Erweiterungen zu verwenden, um die Privatsphäre und Sicherheit im Internet zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Clementoni Inkognito Spionage-UhrEine Hightech-Uhr für echte Spione, ausgestattet mit einer Taschenlampe und einem Stimmenverzerrer. Mit dem Schieberegler kannst du deine Stimme beschleunigen oder verlangsamen, deine Stimmfrequenz verändern und von einer hohen zur tiefen Stimmlage wechseln. Mit den speziellen Tasten kannst du veränderte Töne aufnehmen und wiedergeben. Die Uhr ist gebrauchsfertig und kann sofort getragen und benutzt werden.35,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brezina, Thomas: Sisis Nacht inkognitoSisis Nacht inkognito , Kaiserin Elisabeths dritter Fall , Mobile Ladegeräte > Ladestationen & -geräte , Erscheinungsjahr: 20231007, Produktform: Kartoniert, Titel der Reihe: Kaiserin Elisabeth ermittelt#3#, Autoren: Brezina, Thomas, Seitenzahl/Blattzahl: 427, Keyword: Ermittlung; Leiche; Mord; Schönbrunn; Sisi; Spannung; Tat; Thriller; Wien, Warengruppe: TB/Belletristik/Kriminalromane, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 209, Breite: 143, Höhe: 30, Gewicht: 581, Produktform: Klappenbroschur, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Masters of crime: InkognitoWer Hat Liam O´reilly Umgebracht? Für Diesen Undercover-einsatz Werden Ein Bis Sechs Spielerinnen Und Spieler Mit Starken Nerven Gesucht! Als Fbi-agent Tauchen Sie Tief Ein In Die Abgründe Des Hochsicherheitsgefängnisses Brooklyn, Finden Verbündete,...24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Balance zwischen Vertraulichkeit und Öffentlichkeit. Auswirkungen des presserechtlichen Auskunftsanspruchs auf die Vertraulichkeit der Mediation,Balance Zwischen Vertraulichkeit Und Öffentlichkeit. Auswirkungen Des Presserechtlichen Auskunftsanspruchs Auf Die Vertraulichkeit Der Mediation, Taschenbuch Von Christian Weber, Grin, 978-3-389-01709-8, Seitenanzahl: 8442,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Bietet der Google Inkognito-Modus wirklich Anonymität?
Der Google Inkognito-Modus bietet keine vollständige Anonymität. Während im Inkognito-Modus keine Browserverlaufsinformationen gespeichert werden, können besuchte Websites, Internetdienstanbieter und Regierungsbehörden dennoch Informationen über deine Aktivitäten sammeln. Deine IP-Adresse und andere Metadaten können immer noch verfolgt werden. Für eine vollständige Anonymität im Internet sind zusätzliche Maßnahmen wie die Verwendung eines VPNs erforderlich. **
-
Wie anonym ist der Inkognito-Modus in Chrome?
Der Inkognito-Modus in Chrome bietet eine gewisse Anonymität, da keine Chronik, Cookies oder andere Daten gespeichert werden. Allerdings sind die besuchten Websites, der Internetdienstanbieter und möglicherweise auch der Arbeitgeber immer noch in der Lage, die Aktivitäten des Nutzers zu verfolgen. Daher ist der Inkognito-Modus nicht vollständig anonym, sondern bietet lediglich eine gewisse Privatsphäre während der Browsersitzung. Es wird empfohlen, zusätzliche Maßnahmen wie die Verwendung eines VPNs zu ergreifen, um die Anonymität weiter zu erhöhen. **
-
Wie beeinflusst das Inkognito-Browsen die Privatsphäre und Sicherheit der Benutzer im Internet?
Das Inkognito-Browsen schützt die Privatsphäre der Benutzer, indem es verhindert, dass der Browserverlauf und Cookies gespeichert werden. Dadurch können keine persönlichen Daten oder Suchanfragen gespeichert werden. Allerdings bietet das Inkognito-Browsen keinen vollständigen Schutz vor Tracking durch Internetdienstanbieter oder Websites. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie VPNs oder Datenschutz-Erweiterungen zu verwenden, um die Privatsphäre und Sicherheit im Internet zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.